 HP G11
 قیمت سرور HP Gen 10 | مشخصات و خرید سرور اچ پی g10
 خرید سرور hp g9 | قیمت سرور اچ پی G9
 HP G8

طراحی شبکه امن با FortiGate 50G یا 70G و سوئیچ Cisco CBS350-8FP-E-2G
بررسی تخصصی فایروالهای Fortinet، سوئیچ مدیریتی Cisco، نحوه اتصال به سرورهای HPE، طراحی VLAN، ایمنسازی اینترنت، راهاندازی VPN و پیادهسازی زیرساخت شبکه برای سازمانها و پروژههای هوش مصنوعی.
معرفی پروژه شبکه امن با Fortinet و Cisco
در طراحی شبکههای سازمانی، امنیت اینترنت، کنترل دسترسی کاربران، تفکیک شبکههای داخلی و مدیریت ارتباط سرورها از مهمترین نیازهای زیرساخت IT هستند.
در استعلام مورد بررسی، دو گروه تجهیزات پیشنهاد شدهاند:
- یک دستگاه فایروال Fortinet FortiGate 50G یا FortiGate 70G
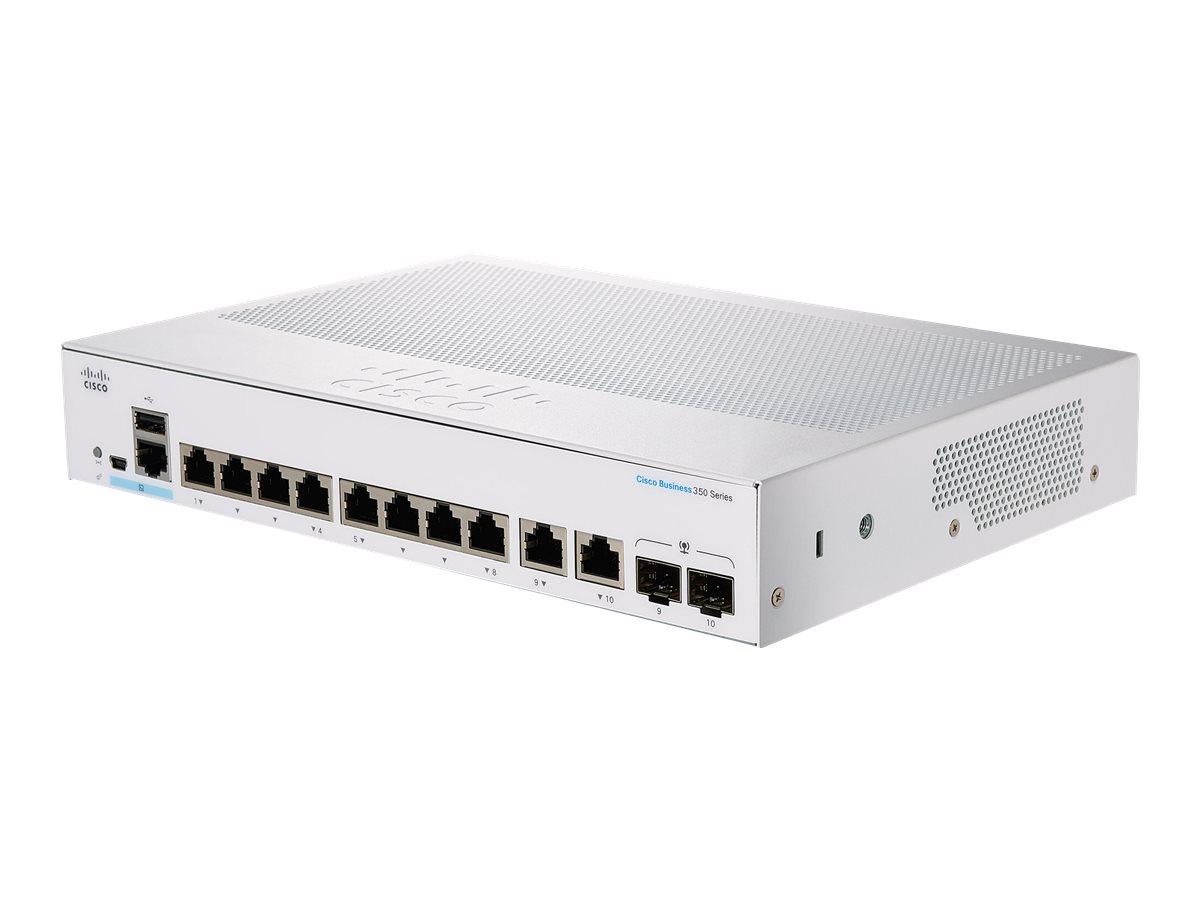
- یک دستگاه سوئیچ مدیریتی Cisco CBS350-8FP-E-2G
هدف پروژه، ایجاد یک شبکه ایمن برای دسترسی به اینترنت، سرورهای HPE، تجهیزات مدیریتی و سرویسهای مرتبط با کلاسترهای هوش مصنوعی است.
فایروال Fortinet FortiGate 50G و 70G چیست؟
فایروالهای FortiGate از خانواده فایروالهای نسل جدید یا Next-Generation Firewall شرکت Fortinet هستند.
این تجهیزات برای کنترل ارتباطات شبکه، اعمال سیاستهای امنیتی، شناسایی تهدیدها و مدیریت دسترسی کاربران استفاده میشوند.
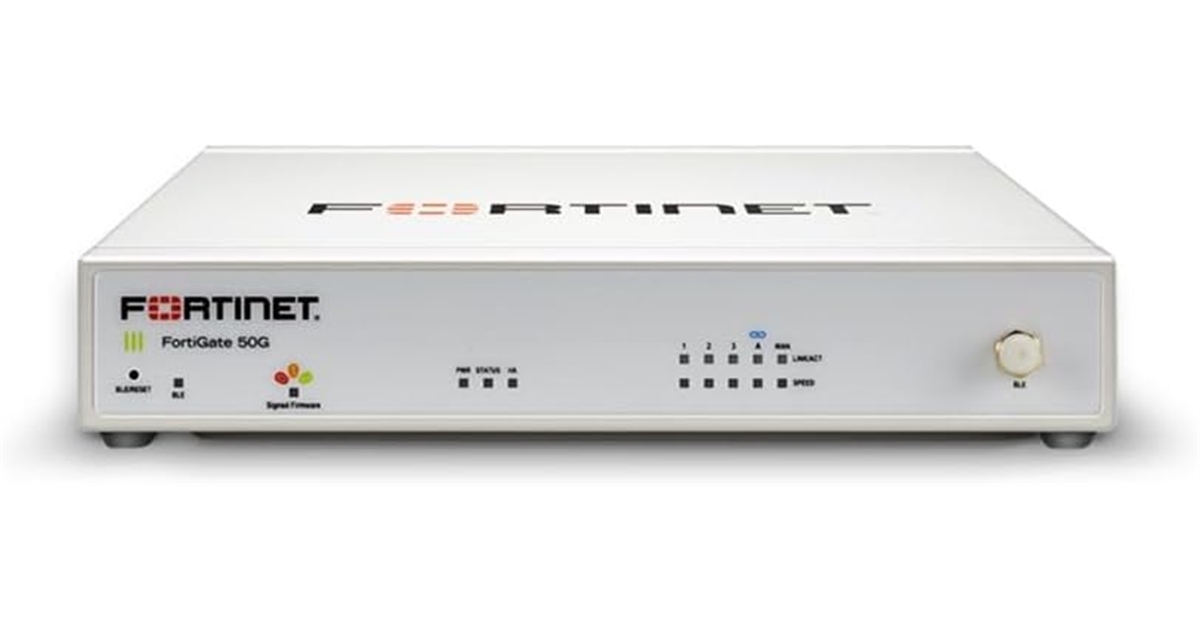
FortiGate 50G
مدل FortiGate 50G برای شعب سازمانی، دفاتر کوچک و متوسط و شبکههایی که به یک فایروال نسل جدید با مصرف انرژی پایین نیاز دارند، قابل بررسی است.
این مدل بر پایه پردازنده امنیتی Fortinet SP5 طراحی شده است و از قابلیتهایی مانند Firewall، IPsec VPN، SD-WAN و سرویسهای امنیتی FortiGuard در پیکربندی مناسب پشتیبانی میکند.
FortiGate 70G
مدل FortiGate 70G ظرفیت پردازشی بالاتری نسبت به FortiGate 50G دارد و برای شبکههایی با کاربران بیشتر، ترافیک سنگینتر یا نیاز به پردازش امنیتی بالاتر مناسبتر است.
انتخاب این مدل باید بر اساس سرعت واقعی اینترنت، تعداد کاربران، ترافیک VPN، حجم ارتباطات و سرویسهای امنیتی فعال انجام شود.
مقایسه FortiGate 50G و FortiGate 70G
در جدول زیر، مهمترین شاخصهای عملکردی این دو مدل بر اساس مستندات منتشرشده Fortinet مقایسه شدهاند.
| مشخصات | FortiGate 50G | FortiGate 70G |
|---|---|---|
| Firewall Throughput | تا 5Gbps | تا 10Gbps |
| IPsec VPN Throughput | تا 4.5Gbps | تا 7.1Gbps |
| IPS Throughput | 2.25Gbps | 2.5Gbps |
| NGFW Throughput | 1.25Gbps | 1.5Gbps |
| Threat Protection | 1.1Gbps | 1.3Gbps |
| Concurrent Sessions | 720,000 | 1,400,000 |
| New Sessions/Sec | 85,000 | 100,000 |
| پردازنده امنیتی | Fortinet SP5 | Fortinet SP5 |
| کاربرد پیشنهادی | دفاتر و شعب با ترافیک متوسط | شعب و شبکههای سازمانی با بار بالاتر |
کدام مدل را انتخاب کنیم؟
اگر شبکه دارای تعداد محدودتری کاربر و ارتباطات اینترنتی با حجم متوسط باشد، FortiGate 50G میتواند انتخاب اقتصادیتری باشد.
اما برای شبکههایی با ترافیک بیشتر، تعداد نشستهای بالاتر و نیاز به ظرفیت اضافی، FortiGate 70G گزینه مناسبتری برای بررسی است.
معرفی سوئیچ Cisco CBS350-8FP-E-2G
سوئیچ Cisco CBS350-8FP-E-2G از خانواده Cisco Business 350 است و برای شبکههای مدیریتی، دفاتر سازمانی و اتصال تجهیزات مبتنی بر Ethernet طراحی شده است.
این دستگاه یک سوئیچ مدیریتی با قابلیتهای لایه 2 و امکانات مسیریابی لایه 3 در محدوده پشتیبانیشده این خانواده است.
مشخصات فنی سوئیچ
| ویژگی | مشخصات |
|---|---|
| مدل | CBS350-8FP-E-2G |
| برند | Cisco |
| پورتهای شبکه | 8×10/100/1000 RJ45 |
| پورتهای Uplink | 2×Gigabit Combo RJ45/SFP |
| PoE | 8 پورت PoE+ |
| PoE Budget | 120W |
| Switching Capacity | 20Gbps |
| Forwarding Rate | 14.88Mpps |
| MAC Address Table | 16K |
| Jumbo Frames | تا 9K |
| ابعاد | 268×185×44 میلیمتر |
| قابلیتهای مدیریتی | VLAN، QoS، ACL، مدیریت وب و امکانات شبکهای دیگر |
کاربرد PoE در شبکه
قابلیت Power over Ethernet امکان انتقال برق و داده از طریق کابل شبکه به تجهیزات سازگار را فراهم میکند.
از جمله کاربردهای این سوئیچ میتوان به اتصال Access Point، تلفن IP، دوربین شبکه و تجهیزات مدیریتی اشاره کرد.
دیاگرام تصویری نصب FortiGate و Cisco در شبکه
تصویر زیر یک نمونه معماری پیشنهادی برای نصب فایروال، سوئیچ مدیریتی، سرورهای HPE و شبکه اختصاصی کلاستر AI است.
معماری پیشنهادی شبکه سازمانی
دیاگرام مفهومی طراحی شبکه؛ تصویر، نصب واقعی در محل پروژه نیست.
مسیر ارتباطات چگونه است؟
- اینترنت از طریق ISP وارد فایروال میشود.
- FortiGate سیاستهای امنیتی و دسترسی را اعمال میکند.
- ارتباط شبکههای داخلی از طریق سوئیچ Cisco توزیع میشود.
- مدیریت iLO سرورهای HPE در VLAN مستقل قرار میگیرد.
- شبکه دیتای کلاستر AI از طریق سوئیچهای پرسرعت مستقل طراحی میشود.
نحوه جانمایی و نصب تجهیزات در رک
در پروژههای دیتاسنتری، محل نصب تجهیزات، مسیر کابلکشی، تهویه و دسترسی به پورتها اهمیت زیادی دارد.
فایروالهای FortiGate 50G و 70G دارای فرم فاکتور رومیزی هستند. برای نصب رکمونت، باید از سینی رک یا کیت نصب سازگار استفاده شود.
سوئیچ Cisco CBS350-8FP-E-2G قابلیت نصب در رک با تجهیزات نصب مناسب را دارد.
نمای شماتیک جانمایی در رک
تصویر شماتیک و آموزشی است؛ چیدمان نهایی باید با ابعاد تجهیزات، مسیر تهویه و مشخصات رک تطبیق داده شود.
نکات نصب فیزیکی
- رعایت مسیر صحیح ورود و خروج هوا
- استفاده از سینی یا کیت نصب مناسب برای فایروال
- بررسی توان و اتصالات PDU
- جداسازی کابلهای برق و شبکه تا حد امکان
- استفاده از لیبل برای کابلها و پورتها
- پیشبینی دسترسی آسان برای تعمیرات
- رعایت استانداردهای اتصال زمین رک
طراحی VLAN و تفکیک امنیتی شبکه
یکی از مهمترین بخشهای طراحی شبکه سازمانی، جداسازی منطقی تجهیزات و کاربران است.
برای این کار میتوان از VLAN استفاده کرد.
نمونه VLAN پیشنهادی
| VLAN | نام | کاربرد |
|---|---|---|
| 10 | Management | مدیریت سوئیچها و تجهیزات شبکه |
| 20 | Users | سیستمهای کاربران سازمان |
| 30 | Server-Mgmt | مدیریت سرورهای HPE |
| 40 | AI-Mgmt | مدیریت نودهای کلاستر AI |
| 50 | VoIP | تلفنهای تحت شبکه |
| 60 | Guest | کاربران مهمان با دسترسی محدود |
شماره VLANها در این جدول صرفاً نمونه طراحی هستند. در پروژه واقعی، طرح آدرسدهی، Gatewayها، Trunkها و سیاستهای دسترسی باید بهصورت اختصاصی مشخص شوند.
سیاستهای امنیتی پیشنهادی
- عدم دسترسی مستقیم کاربران عادی به شبکه iLO
- محدودسازی ارتباط شبکه مهمان با سرورها
- دسترسی مدیریتی فقط از شبکههای مجاز
- استفاده از VPN برای مدیریت از راه دور
- ثبت لاگ ارتباطات حساس
- استفاده از MFA در سامانههای پشتیبانیشده
- تفکیک شبکه Backup از شبکه کاربران در صورت نیاز
نقش FortiGate و Cisco CBS350 در کلاستر هوش مصنوعی
کلاسترهای هوش مصنوعی معمولاً شامل چند سرور مجهز به GPU هستند.
این سرورها ممکن است برای آموزش مدل، Inference، پردازش داده یا اجرای مدلهای زبانی مورد استفاده قرار گیرند.
در چنین محیطهایی، شبکه به دو بخش اصلی تقسیم میشود:
1. شبکه مدیریتی
شبکه مدیریتی برای دسترسی به کنسولها، سیستمعامل، iLO، مانیتورینگ و سرویسهای مدیریتی استفاده میشود.
سوئیچ Cisco CBS350 میتواند برای بخشی از این شبکه مدیریتی مورد استفاده قرار گیرد، مشروط بر اینکه تعداد پورت و ظرفیت یک گیگابیتی پاسخگوی نیاز پروژه باشد.
2. شبکه دیتای پرسرعت
در کلاسترهای GPU، انتقال داده میان سرورها، استوریجها و پردازندههای گرافیکی ممکن است به پهنای باند بسیار بیشتری نیاز داشته باشد.
بسته به معماری، شبکههای 10GbE، 25GbE، 100GbE یا سریعتر میتوانند موردنیاز باشند.
معماری پیشنهادی برای کلاستر HPE
سناریوهای پروژهای استفاده از این تجهیزات
پروژه اول: دفتر مرکزی یک شرکت
در یک دفتر سازمانی، FortiGate میتواند بهعنوان فایروال مرزی برای اینترنت و VPN استفاده شود.
سوئیچ Cisco نیز ارتباط کاربران، تلفنهای IP، Access Pointها و تجهیزات مدیریتی را فراهم میکند.
در این سناریو، FortiGate 50G ممکن است برای بارهای کاری متوسط مناسب باشد.
پروژه دوم: اتصال امن شعب
سازمانی با چند شعبه میتواند از ارتباطات Site-to-Site VPN برای اتصال شبکههای خود استفاده کند.
در این معماری، FortiGate وظیفه ایجاد و کنترل ارتباطات رمزنگاریشده را بر عهده میگیرد.
پروژه سوم: شبکه مدیریتی دیتاسنتر HPE
در دیتاسنترهای مجهز به سرورهای HPE، شبکه مدیریت باید از ترافیک کاربران تفکیک شود.
CBS350 میتواند در یک محیط کوچک برای اتصال iLO و تجهیزات مدیریتی به کار گرفته شود.
دسترسی به این شبکه از طریق FortiGate و سیاستهای امنیتی محدود میشود.
پروژه چهارم: کلاستر هوش مصنوعی
در یک کلاستر AI، FortiGate برای کنترل دسترسی از شبکههای بیرونی و Cisco CBS350 برای شبکه مدیریتی قابل بررسی هستند.
اما ارتباط اصلی میان سرورهای GPU باید بر بستر شبکه پرسرعت مجزا طراحی شود.
پروژه پنجم: شبکه دوربین و VoIP
در محیطهایی با تعداد محدود تجهیزات PoE، سوئیچ CBS350 میتواند برق و ارتباط شبکه را برای دستگاههای سازگار فراهم کند.
باید مجموع توان مصرفی تجهیزات از بودجه 120 وات PoE فراتر نرود.
مراحل نصب و راهاندازی FortiGate و Cisco
اجرای صحیح این پروژه به برنامهریزی فنی، بررسی امنیت و مستندسازی نیاز دارد.
- نیازسنجی: تعداد کاربران، سرورها، لینکهای اینترنت، سرویسها و ظرفیت ترافیک مشخص شود.
- انتخاب فایروال: بین FortiGate 50G و 70G بر اساس بار کاری و سرویسهای امنیتی انتخاب انجام شود.
- طراحی IP و VLAN: شبکههای کاربران، مدیریت، سرورها و مهمان تفکیک شوند.
- نصب فیزیکی: فایروال و سوئیچ در محل مناسب نصب و به برق پایدار متصل شوند.
- راهاندازی FortiGate: تنظیمات اولیه، رابط WAN، مسیر پیشفرض، DNS و سیاستهای امنیتی اعمال شوند.
- راهاندازی Cisco: VLANها، پورتهای Access و Trunk، تنظیمات مدیریت و PoE پیکربندی شوند.
- اعمال کنترل دسترسی: دسترسی شبکههای مختلف به سرویسهای مجاز محدود شود.
- راهاندازی VPN: در صورت نیاز، ارتباطات امن برای شعب یا مدیران پیادهسازی شوند.
- تست عملکرد: ارتباطات شبکه، تفکیک VLAN، VPN، DNS، اینترنت و سیاستهای امنیتی آزمایش شوند.
- مستندسازی: نقشه شبکه، پورتها، VLANها، نسخه Firmware و نسخه پشتیبان تنظیمات ثبت شود.
تستهای ضروری پیش از تحویل پروژه
- تست ارتباط اینترنت از شبکههای مجاز
- تست عدم دسترسی کاربران مهمان به شبکه سرورها
- تست VPN و دسترسی از راه دور
- تست سرعت واقعی لینکها
- تست مصرف PoE سوئیچ
- بررسی وضعیت لاگهای امنیتی
- بررسی نسخه Firmware و آسیبپذیریهای شناختهشده
- تهیه نسخه پشتیبان تنظیمات
راهنمای خرید FortiGate 50G، FortiGate 70G و Cisco CBS350
هنگام خرید تجهیزات Fortinet و Cisco، بررسی مدل دستگاه بهتنهایی کافی نیست.
نوع لایسنس، وضعیت گارانتی، تجهیزات جانبی و شرایط تأمین نیز باید مشخص شوند.
چکلیست استعلام خرید
| موضوع | مورد قابل بررسی |
|---|---|
| مدل فایروال | FortiGate 50G یا FortiGate 70G |
| مدل سوئیچ | CBS350-8FP-E-2G |
| تعداد | یک دستگاه از هر گروه، مطابق استعلام |
| وضعیت کالا | New / Used / Refurbished |
| لایسنس Fortinet | FortiGuard، FortiCare و سایر خدمات موردنیاز |
| نسخه نرمافزار | FortiOS و Firmware سوئیچ |
| تجهیزات جانبی | آداپتور، کابل برق، کیت نصب و SFP در صورت نیاز |
| گارانتی | مدت، شرایط و نوع پوشش |
| زمان تحویل | موجودی و زمان تأمین |
قیمت FortiGate 50G و 70G
قیمت این فایروالها به مدل دقیق، نوع باندل امنیتی، مدت اشتراک، وضعیت کالا، موجودی بازار و شرایط تأمین بستگی دارد.
برای مقایسه قیمت، باید مشخص شود آیا دستگاه صرفاً بهصورت سختافزاری ارائه میشود یا همراه با سرویسهای امنیتی و پشتیبانی است.
قیمت Cisco CBS350-8FP-E-2G
قیمت سوئیچ نیز به وضعیت دستگاه، منطقه عرضه، لوازم جانبی، گارانتی و شرایط موجودی بستگی دارد.
پیش از خرید، پارتنامبر کامل و اقلام همراه دستگاه باید تأیید شوند.
سؤالات متداول درباره FortiGate و Cisco CBS350
FortiGate 50G بهتر است یا 70G؟
FortiGate 70G ظرفیت پردازشی بالاتری دارد؛ اما انتخاب مناسب به ترافیک، تعداد کاربران، سرویسهای امنیتی و بودجه بستگی دارد.
آیا FortiGate 50G برای شبکه سرور مناسب است؟
برای کنترل دسترسی، اینترنت و VPN در برخی شبکههای سروری قابل استفاده است؛ اما باید ظرفیت و نوع ترافیک بررسی شود.
سوئیچ CBS350-8FP-E-2G چند پورت دارد؟
دارای 8 پورت Gigabit PoE+ و 2 پورت Gigabit Combo RJ45/SFP است.
بودجه PoE این سوئیچ چقدر است؟
بودجه مجموع PoE برابر 120 وات است.
آیا Cisco CBS350 برای سرورهای HPE مناسب است؟
برای برخی ارتباطات مدیریتی مانند iLO و شبکههای کمترافیک مناسب است؛ اما برای شبکه دیتای پرترافیک سرورها باید ظرفیت بیشتری در نظر گرفته شود.
آیا CBS350 برای کلاستر هوش مصنوعی مناسب است؟
برای شبکه مدیریتی میتواند استفاده شود، اما برای ارتباطات پرسرعت میان GPU Serverها معمولاً مناسب نیست.
آیا FortiGate از VPN پشتیبانی میکند؟
بله، مدلهای 50G و 70G از قابلیتهای VPN در پیکربندی پشتیبانیشده برخوردارند.
آیا FortiGate بدون لایسنس کار میکند؟
بخشی از قابلیتهای پایه ممکن است بدون اشتراک فعال قابل استفاده باشند؛ اما سرویسهای امنیتی، بهروزرسانیها و پشتیبانی به شرایط مجوز و قرارداد وابسته هستند.
برای نصب FortiGate در رک چه چیزی لازم است؟
با توجه به فرم فاکتور رومیزی، باید از سینی رک یا کیت نصب سازگار استفاده شود.
برای خرید تجهیزات Fortinet و Cisco از کجا استعلام بگیریم؟
برای بررسی امکان تأمین، انتخاب مدل و دریافت مشاوره، میتوانید از طریق سایت ماهان شبکه ایرانیان درخواست خود را ارسال کنید.
جمعبندی طراحی شبکه با Fortinet و Cisco
ترکیب فایروالهای FortiGate 50G یا 70G با سوئیچ مدیریتی Cisco CBS350-8FP-E-2G میتواند برای بخشی از نیازهای امنیتی و مدیریتی شبکههای سازمانی مناسب باشد.
فایروال FortiGate وظیفه حفاظت از مرزهای امنیتی شبکه را بر عهده دارد و سوئیچ Cisco اتصال تجهیزات داخلی، تفکیک VLAN و تأمین PoE را فراهم میکند.
در پروژههای مجهز به سرورهای HPE و کلاسترهای هوش مصنوعی، باید شبکه مدیریتی از شبکه دیتای پرسرعت تفکیک شود.
برای انتخاب نهایی تجهیزات، نیازسنجی، محاسبه ظرفیت، طراحی امنیتی و بررسی سازگاری اهمیت زیادی دارد.
خرید فایروال Fortinet و سوئیچ Cisco از ماهان شبکه ایرانیان
برای طراحی شبکههای سازمانی، خرید تجهیزات امنیتی، انتخاب سوئیچ مدیریتی و راهاندازی زیرساخت سرورهای HPE، میتوانید از خدمات مشاوره تخصصی ماهان شبکه ایرانیان استفاده کنید.
در زمان استعلام، مدل دقیق، تعداد، شرایط لایسنس، وضعیت کالا و نیازهای پروژه را اعلام کنید تا امکان تأمین و پیکربندی مناسب بررسی شود.
استعلام قیمت و خرید تجهیزات شبکهمنابع رسمی فنی
برای بررسی مشخصات، سازگاری، لایسنسها و اطلاعات بهروز، از منابع رسمی سازندگان استفاده کنید.