 HP G11
 قیمت سرور HP Gen 10 | مشخصات و خرید سرور اچ پی g10
 خرید سرور hp g9 | قیمت سرور اچ پی G9
 HP G8

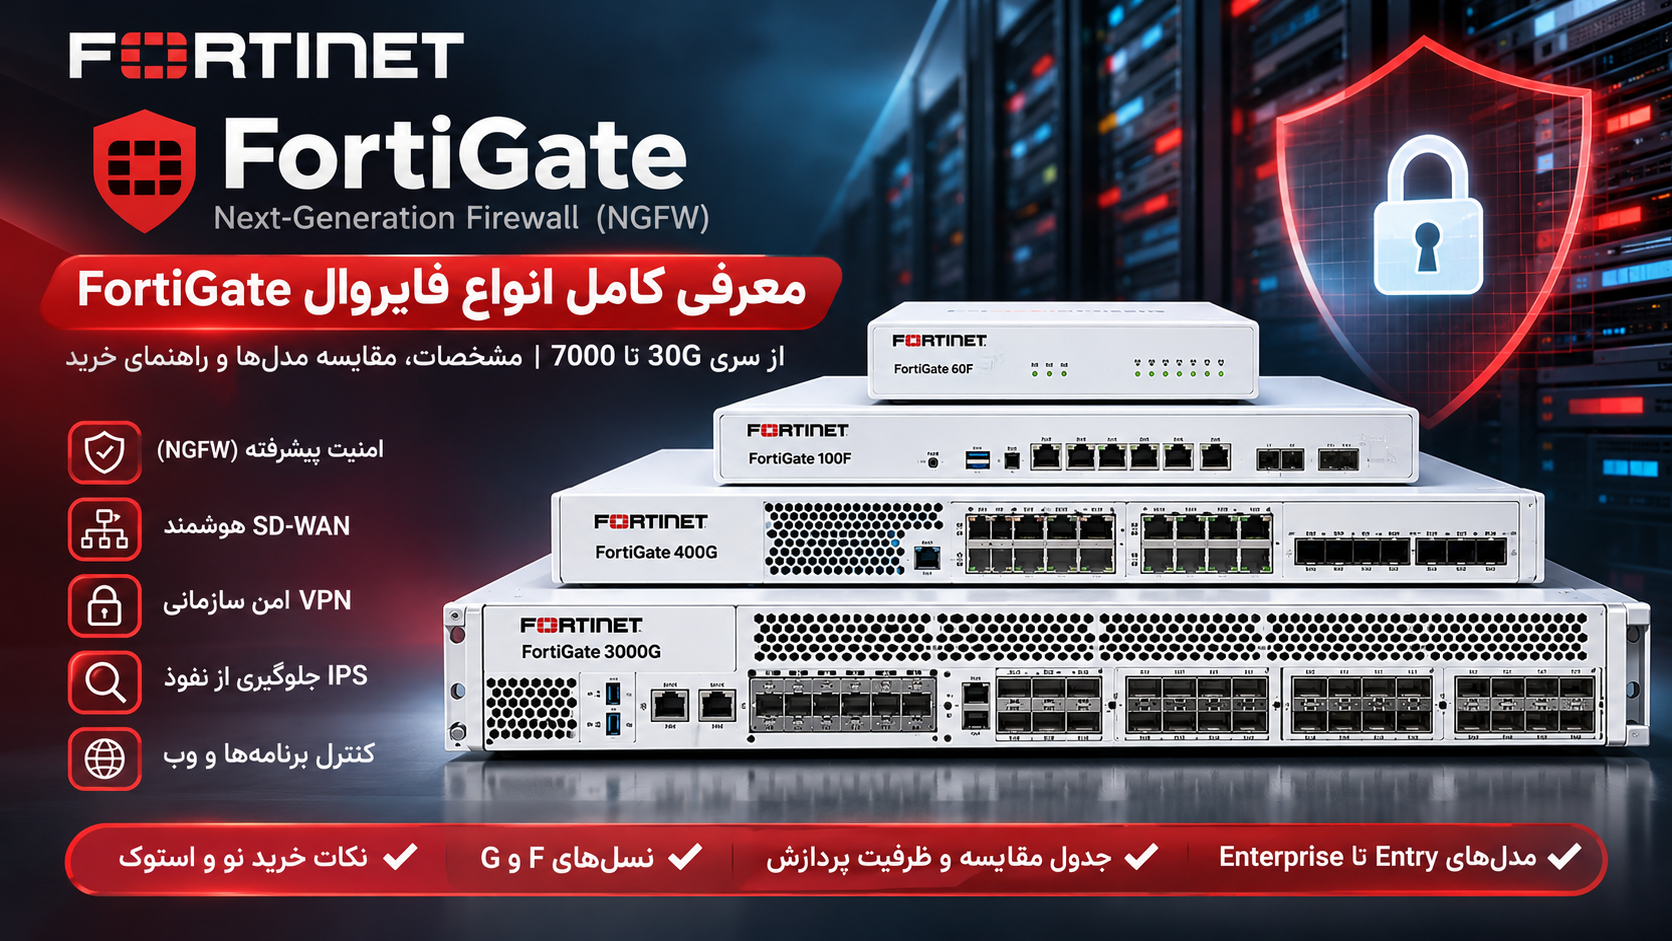
انواع فایروال FortiGate؛ معرفی کامل مدلهای فورتیگیت از 30G تا 7000 Series
راهنمای جامع انتخاب و خرید فایروال Fortinet، بررسی نسلهای F و G، مقایسه توان پردازشی، امنیت شبکه، SD-WAN، VPN و کاربرد در سازمانها و دیتاسنترها
فایروالهای Fortinet FortiGate از شناختهشدهترین تجهیزات امنیت شبکه سازمانی هستند. این تجهیزات برای کنترل ترافیک ورودی و خروجی، شناسایی تهدیدات، مدیریت دسترسی کاربران، ایجاد ارتباط امن میان شعب و حفاظت از زیرساختهای شبکه طراحی شدهاند.
خانواده FortiGate شامل مدلهای رومیزی کممصرف، تجهیزات رکمونت سازمانی، فایروالهای پرظرفیت دیتاسنتری، نسخههای صنعتی Rugged و راهکارهای مجازی FortiGate VM است.
در این مقاله، مدلهای مهم FortiGate را از نظر رده کاربردی، توان Threat Protection، نسل سختافزاری و معیارهای خرید بررسی میکنیم.
۱. فایروال FortiGate چیست؟
FortiGate یک پلتفرم فایروال نسل جدید یا Next-Generation Firewall است که علاوه بر بررسی آدرس IP و شماره پورت، میتواند با استفاده از قابلیتهای امنیتی مختلف، نوع برنامه، الگوهای حمله، وضعیت ترافیک و سیاستهای دسترسی را بررسی کند.
این محصولات از سیستمعامل FortiOS استفاده میکنند. FortiOS امکانات شبکه و امنیت را در یک محیط مدیریتی یکپارچه ارائه میدهد.
بسته به مدل، لایسنس و تنظیمات، امکاناتی مانند IPS، کنترل برنامهها، فیلترینگ وب، آنتیویروس، SSL Inspection، IPsec VPN و SD-WAN قابل استفاده هستند.
۲. مهمترین امکانات FortiGate
Next-Generation Firewall
اعمال سیاستهای امنیتی بر اساس کاربران، برنامهها، سرویسها و نوع ترافیک.
Intrusion Prevention
شناسایی و جلوگیری از بسیاری از الگوهای حمله با استفاده از موتور IPS و امضاهای امنیتی بهروز.
Secure SD-WAN
انتخاب و مدیریت مسیرهای ارتباطی میان اینترنت، MPLS و لینکهای مختلف بر اساس سیاست و کیفیت ارتباط.
IPsec VPN
ایجاد تونلهای رمزگذاریشده برای اتصال شعب، دیتاسنترها و شبکههای سازمانی.
Web Filtering
کنترل دسترسی به دستههای مختلف وبسایتها و اعمال سیاستهای اینترنت سازمانی.
Application Control
شناسایی و مدیریت ترافیک برنامهها با توجه به قابلیتها و سیاستهای فعال دستگاه.
۳. دستهبندی خانوادههای FortiGate
| رده | خانوادههای نمونه | کاربرد |
|---|---|---|
| Entry-Level | 30G، 40F، 50G، 60F، 70G، 80F، 90G | دفاتر کوچک و شعب |
| Mid-Range | 120G، 200G، 400F، 400G، 700G، 900G | سازمانها و شبکههای متوسط تا بزرگ |
| High-End | 1000F، 1200G، 1800F، 2600F، 3000G، 3800G | دیتاسنتر و شبکههای پرترافیک |
| Ultra High-End | 4200F، 4400F، 4800F، 7081F، 7121F | زیرساختهای بزرگ و ارائهدهندگان خدمات |
| Virtual | FortiGate VM | محیط مجازی و ابری |
| Industrial | FortiGate Rugged | محیط صنعتی و شرایط سخت |
۴. فایروالهای کوچک FortiGate؛ مناسب دفاتر و شعب
مدلهای Entry-Level برای محیطهایی طراحی شدهاند که به امکانات امنیتی سازمانی در ابعاد کوچکتر نیاز دارند. انتخاب مدل باید بر اساس سرعت اینترنت، تعداد کاربران، نوع VPN، میزان بازرسی SSL و حجم ترافیک انجام شود.
FortiGate 30G
فایروال کوچک برای دفاتر و شعب با نیازهای پایه امنیت و SD-WAN.
Threat Protection: 500 Mbps
کاربرد: دفتر کوچک، شعبه و فروشگاه.
FortiGate 40F
مدل رومیزی مناسب شبکههای کوچک و محیطهایی با تعداد محدود کاربر.
Threat Protection: 600 Mbps
کاربرد: دفتر کوچک و شعبه.
FortiGate 50G
نسل جدیدتر با توان پردازش امنیتی بالاتر در کلاس تجهیزات کوچک.
Threat Protection: 1.1 Gbps
کاربرد: دفاتر و شعب سازمانی.
FortiGate 60F
از مدلهای شناختهشده برای امنیت شبکههای اداری کوچک و متوسط.
Threat Protection: 700 Mbps
کاربرد: شرکت، شعبه و دفتر اداری.
FortiGate 70G
مدل مناسب برای شعبی که به ظرفیت امنیتی بیشتر از تجهیزات پایه نیاز دارند.
Threat Protection: 1.3 Gbps
FortiGate 80F
گزینهای برای شبکههای شعب با نیاز به تنوع بیشتر در رابطهای ارتباطی.
Threat Protection: 900 Mbps
FortiGate 90G / 91G
فایروال مناسب دفاتر و شعب پرترافیکتر، با گزینههای ارتباطی پیشرفتهتر.
Threat Protection: 2.2 Gbps
برای تفاوت دقیق 90G و 91G، نوع ذخیرهسازی و پارتنامبر سفارش بررسی شود.
۵. فایروالهای سازمانی متوسط FortiGate
با افزایش تعداد کاربران، حجم ترافیک و نیاز به لینکهای سریعتر، استفاده از مدلهای Mid-Range منطقیتر میشود. این خانوادهها برای دفاتر مرکزی، شبکههای چندشعبهای و سازمانهای متوسط تا بزرگ کاربرد دارند.
FortiGate 120G
Threat Protection: 2.8 Gbps
مناسب سازمانهایی با نیاز به امنیت چندگیگابیتی و رابطهای شبکه متنوع.
FortiGate 200G
Threat Protection: 6 Gbps
گزینهای برای شبکههای سازمانی با لینکهای پرسرعت و بار امنیتی بیشتر.
FortiGate 400F / 400G
400F: 9 Gbps
400G: 13 Gbps
مناسب سازمانهای بزرگتر و شبکههای دارای حجم قابلتوجه ترافیک امنیتی.
FortiGate 700G / 900G
700G: 26 Gbps
900G: 30 Gbps
مناسب شبکههای پرترافیک سازمانی و لبه دیتاسنتر.
۶. فایروالهای FortiGate دیتاسنتری
مدلهای High-End برای محیطهایی طراحی میشوند که حجم زیادی از ترافیک شبکه باید با سیاستهای امنیتی پیچیده پردازش شود.
در این رده، مواردی مانند توان پردازش واقعی IPS، بازرسی TLS، تعداد Sessionهای همزمان، نرخ ایجاد Session جدید، ظرفیت VPN، نوع رابطهای پرسرعت و معماری افزونگی اهمیت بسیار زیادی دارند.
FortiGate 1200G
Threat Protection: 40 Gbps
برای زیرساختهای سازمانی بزرگ و لبه دیتاسنتر.
FortiGate 3000G
Threat Protection: 90 Gbps
برای شبکههای بزرگ با نیاز به توان پردازش امنیتی بسیار بالا.
FortiGate 3800G
Threat Protection: 200 Gbps
مناسب محیطهای پرترافیک و زیرساختهای امنیتی بسیار بزرگ.
FortiGate 7000 Series
FortiGate 7081F: 312 Gbps
FortiGate 7121F: 520 Gbps
برای زیرساختهای بسیار بزرگ و ارائهدهندگان خدمات شبکه.
۷. جدول جامع مقایسه مدلهای FortiGate
مقادیر زیر نشاندهنده Threat Protection Throughput اعلامشده در فهرست محصولات Fortinet هستند. این اعداد با Firewall Throughput خام یکسان نیستند.
| مدل | Threat Protection | رده کاربردی |
|---|---|---|
| FortiGate 30G | 500 Mbps | Entry |
| FortiGate 40F | 600 Mbps | Entry |
| FortiGate 50G | 1.1 Gbps | Entry |
| FortiGate 60F | 700 Mbps | Entry |
| FortiGate 70F | 800 Mbps | Entry |
| FortiGate 70G | 1.3 Gbps | Entry |
| FortiGate 80F | 900 Mbps | Entry |
| FortiGate 90G / 91G | 2.2 Gbps | Entry |
| FortiGate 120G | 2.8 Gbps | Mid-Range |
| FortiGate 200G | 6 Gbps | Mid-Range |
| FortiGate 400F | 9 Gbps | Mid-Range |
| FortiGate 400G | 13 Gbps | Mid-Range |
| FortiGate 700G | 26 Gbps | Mid-Range |
| FortiGate 900G | 30 Gbps | Mid-Range |
| FortiGate 1000F | 13 Gbps | High-End |
| FortiGate 1200G | 40 Gbps | High-End |
| FortiGate 1800F | 15 Gbps | High-End |
| FortiGate 2600F | 25 Gbps | High-End |
| FortiGate 3000F | 33 Gbps | High-End |
| FortiGate 3000G | 90 Gbps | High-End |
| FortiGate 3200F | 45 Gbps | High-End |
| FortiGate 3500F | 63 Gbps | High-End |
| FortiGate 3500G | 105 Gbps | High-End |
| FortiGate 3700F | 75 Gbps | High-End |
| FortiGate 3800G | 200 Gbps | High-End |
| FortiGate 4200F | 45 Gbps | Ultra High-End |
| FortiGate 4400F | 75 Gbps | Ultra High-End |
| FortiGate 4800F | 70 Gbps | Ultra High-End |
| FortiGate 7081F | 312 Gbps | Ultra High-End |
| FortiGate 7121F | 520 Gbps | Ultra High-End |
۸. تفاوت نسلهای D، E، F و G
حروف انتهایی مدلهای FortiGate معمولاً خانواده یا نسل سختافزاری دستگاه را مشخص میکنند.
| نسل | وضعیت کلی | نکته خرید |
|---|---|---|
| D | قدیمی | بررسی دقیق پایان پشتیبانی ضروری است |
| E | قدیمیتر از F و G | پشتیبانی و نسخه FortiOS باید کنترل شود |
| F | نسل جدیدتر از E | هنوز مدلهای متعددی در بازار دارد |
| G | خانواده جدیدتر | در بسیاری از مدلها ظرفیت و معماری بهروزتر |
جدیدتر بودن نسل به معنی برتری مطلق نیست. برای مثال یک فایروال High-End از نسل F ممکن است از یک دستگاه کوچک نسل G توان پردازشی بسیار بیشتری داشته باشد.
۹. لایسنس FortiGate و سرویسهای FortiGuard
هنگام خرید FortiGate باید میان سختافزار، سیستمعامل FortiOS، سرویسهای امنیتی FortiGuard و قراردادهای پشتیبانی تفاوت قائل شد.
FortiOS
سیستمعامل اصلی فایروال که امکانات مدیریت شبکه، سیاستهای امنیتی، VPN و قابلیتهای دیگر را ارائه میکند.
FortiGuard
مجموعهای از سرویسهای امنیتی مبتنی بر اشتراک است که میتواند شامل بهروزرسانی امضاهای IPS، آنتیویروس، دستهبندی وب و سایر خدمات امنیتی باشد.
FortiCare
خدمات پشتیبانی سازنده که سطح و شرایط آن به نوع قرارداد خریداریشده وابسته است.
۱۰. تفاوت Firewall Throughput و Threat Protection
یکی از مهمترین نکات فنی در انتخاب فایروال، درک صحیح اعداد اعلامشده در دیتاشیت است.
Firewall Throughput
سرعت پردازش ترافیک در شرایط آزمایشگاهی مشخص، معمولاً بدون فعال بودن تمام سرویسهای امنیتی سنگین.
IPS Throughput
توان پردازش ترافیک هنگام فعال بودن قابلیت جلوگیری از نفوذ، مطابق روش آزمون سازنده.
NGFW Throughput
ظرفیت پردازش در سناریوی امنیتی تعریفشده برای قابلیتهای نسل جدید.
Threat Protection Throughput
توان پردازش با مجموعهای از سرویسهای امنیتی طبق شرایط آزمایش سازنده.
اگر سرعت اینترنت یک سازمان ۲ گیگابیت بر ثانیه باشد، انتخاب دستگاه فقط بر اساس Firewall Throughput خام منطقی نیست؛ زیرا با فعالسازی بازرسی امنیتی، توان قابل استفاده میتواند کاهش یابد.
۱۱. High Availability یا HA در FortiGate
در شبکههای حساس، استفاده از دو فایروال سازگار میتواند به افزایش دسترسپذیری سرویس کمک کند.
Active-Passive
در این طراحی، یک دستگاه نقش فعال دارد و دستگاه دیگر در حالت آمادهبهکار قرار میگیرد تا در شرایط تعریفشده وظیفه دستگاه اصلی را بر عهده بگیرد.
Active-Active
در برخی سناریوها، معماری Active-Active برای توزیع بخشی از پردازش قابل استفاده است. جزئیات آن به نسخه FortiOS، قابلیتها و طراحی شبکه بستگی دارد.
۱۲. کاربرد فایروال FortiGate در شبکه
دفاتر و شعب کوچک
مدلهای کوچک میتوانند برای مدیریت دسترسی اینترنت، VPN میان شعب و اعمال سیاستهای امنیتی استفاده شوند.
سازمانهای متوسط
مدلهای Mid-Range برای شبکههای دارای چند VLAN، تعداد بالاتر کاربران، لینکهای اینترنتی متعدد و نیاز به بازرسی امنیتی بیشتر مناسب هستند.
دیتاسنتر
در دیتاسنترها، فایروال ممکن است برای کنترل ترافیک North-South، جداسازی نواحی امنیتی، ارتباطات VPN و اعمال سیاستهای حفاظتی استفاده شود.
زیرساخت مجازی
FortiGate VM امکان استفاده از قابلیتهای فایروال در محیطهای مجازی و برخی زیرساختهای ابری را فراهم میکند. ظرفیت و امکانات آن به نسخه و لایسنس بستگی دارد.
محیطهای صنعتی
خانواده FortiGate Rugged برای سناریوهای صنعتی و شرایط محیطی ویژه طراحی شده است. انتخاب مدل باید بر اساس محدوده دما، نوع تغذیه و نیازهای شبکه صنعتی انجام شود.
۱۳. چگونه بهترین FortiGate را انتخاب کنیم؟
- سرعت اینترنت: ظرفیت واقعی WAN و رشد احتمالی آن را مشخص کنید.
- تعداد کاربران: کاربران همزمان و دستگاههای متصل را بررسی کنید.
- سرویسهای امنیتی: IPS، SSL Inspection، Web Filtering و سایر قابلیتهای موردنیاز را تعیین کنید.
- تعداد پورت: نوع RJ45، SFP، SFP+ و رابطهای پرسرعت را بررسی کنید.
- VPN: تعداد تونلها و حجم ترافیک رمزگذاریشده را محاسبه کنید.
- افزونگی: نیاز به HA، پاور افزونه و لینکهای جایگزین را مشخص کنید.
- لایسنس: هزینه و دسترسپذیری اشتراکهای امنیتی را بررسی کنید.
- پشتیبانی: وضعیت End of Order و End of Support را کنترل کنید.
۱۴. نکات خرید فایروال نو و استوک FortiGate
| معیار | دستگاه نو | دستگاه استوک |
|---|---|---|
| هزینه اولیه | معمولاً بیشتر | معمولاً کمتر |
| سلامت سختافزار | باید بررسی شود | نیازمند تست دقیقتر |
| لایسنس | باید طبق سفارش مشخص شود | وضعیت ثبت و انتقال مهم است |
| پشتیبانی | بسته به مدل و قرارداد | باید جداگانه استعلام شود |
| اصالت | کنترل سریال و مدارک | کنترل سریال، سابقه و مالکیت |
چکلیست تست فایروال دستدوم
- بررسی پارتنامبر و شماره سریال
- کنترل سلامت پورتهای شبکه
- بررسی فن، پاور و دمای دستگاه
- کنترل وضعیت بوت و سلامت سیستمعامل
- بررسی ظرفیت و سلامت ذخیرهسازی داخلی در مدلهای مربوط
- بررسی نسخه FortiOS و پشتیبانی امنیتی
- بررسی مالکیت و امکان ثبت دستگاه
- تست ترافیک و پایداری ارتباط
- کنترل وضعیت لایسنس و قراردادهای پشتیبانی
۱۵. سوالات متداول فایروال FortiGate
فایروال FortiGate ساخت کدام شرکت است؟
FortiGate خانواده فایروالهای شرکت Fortinet است که در ردههای کوچک، سازمانی و دیتاسنتری عرضه میشود.
تفاوت FortiGate 60F و 90G چیست؟
این دو مدل از نسلها و ردههای متفاوت هستند. بر اساس مشخصات اعلامشده، Threat Protection مدل 60F برابر 700Mbps و مدل 90G برابر 2.2Gbps است. برای مقایسه نهایی باید پورتها و امکانات دیگر نیز بررسی شوند.
آیا FortiGate بدون لایسنس کار میکند؟
بخشی از قابلیتهای پایه دستگاه ممکن است بدون اشتراک فعال قابل استفاده باشند، اما بسیاری از سرویسهای امنیتی و بهروزرسانیها به لایسنس و قرارداد معتبر نیاز دارند.
آیا FortiGate از VPN پشتیبانی میکند؟
بله. خانواده FortiGate از قابلیتهایی مانند IPsec VPN پشتیبانی میکند. امکانات دقیق به مدل و نسخه نرمافزار وابسته است.
کدام مدل FortiGate برای شرکت کوچک مناسب است؟
مدلهایی مانند 30G، 40F، 50G، 60F و 70G میتوانند گزینههای بررسی اولیه باشند. انتخاب نهایی باید بر اساس تعداد کاربران، سرعت اینترنت و سرویسهای امنیتی انجام شود.
آیا FortiGate برای دیتاسنتر مناسب است؟
بله. خانوادههای High-End و Ultra High-End برای زیرساختهای بزرگ و پرترافیک طراحی شدهاند.
آیا مدلهای قدیمی FortiGate ارزش خرید دارند؟
فقط پس از بررسی وضعیت پشتیبانی، امکان دریافت بهروزرسانی امنیتی، شرایط لایسنس و نیاز واقعی پروژه میتوان درباره خرید آنها تصمیم گرفت.
FortiGate VM چیست؟
نسخه نرمافزاری و مجازی فایروال FortiGate است که برای محیطهای مجازی و ابری عرضه میشود.
۱۶. جمعبندی نهایی
خانواده Fortinet FortiGate مجموعه گستردهای از فایروالهای نسل جدید را شامل میشود. مدلهای کوچک مانند 30G و 40F برای دفاتر و شعب، مدلهای متوسط مانند 120G و 200G برای سازمانها و مدلهای بزرگ مانند 3000G و 3800G برای شبکههای پرترافیک مناسبتر هستند.
مهمترین نکته در انتخاب فایروال، تطبیق توان واقعی پردازش امنیتی، رابطهای شبکه، تعداد Sessionها، قابلیتهای موردنیاز و هزینه لایسنس با نیاز پروژه است.
برای خرید دستگاههای استوک نیز سلامت سختافزار بهتنهایی کافی نیست و وضعیت ثبت دستگاه، مالکیت، FortiOS و سرویسهای FortiGuard باید بررسی شود.
خرید و استعلام قیمت انواع فایروال FortiGate
برای انتخاب فایروال متناسب با ظرفیت شبکه، تعداد کاربران، نیازهای امنیتی و شرایط لایسنس، با کارشناسان تجهیزات شبکه مشورت کنید.
ماهان شبکه ایرانیانمنابع معتبر مقاله
- Fortinet NGFW Official Product Catalog
- Fortinet Product Matrix PDF
- Fortinet NGFW Ordering Guide
- Fortinet Hardware Documentation
اطلاعات فنی مطابق منابع رسمی Fortinet تهیه شده است. ظرفیت واقعی هر فایروال به تنظیمات، نوع ترافیک، نسخه نرمافزار و سرویسهای امنیتی فعال وابسته است.